


Güvenlik Sisteminiz Tek Bir Markaya Bağımlıysa Ne Olur? İşletmelerin Yıllar Sonra Fark Ettiği Pahalı Hata
Bugün güvenlik sisteminizi kuran firma faaliyetini durdursa, yarın başka bir firmayla çalışmaya başlayabilir misiniz? Yoksa milyonlarca lira harcadığınız sistemin yönetimini bile devralmakta zorlanır mısınız?
Birçok işletme güvenlik kamerası, yangın algılama veya kartlı geçiş sistemi satın alırken cihazların teknik özelliklerini karşılaştırıyor. Kamera çözünürlüğü, kayıt süresi, yazılım özellikleri ve kurulum fiyatı inceleniyor.
Ancak çok daha önemli bir soru çoğu zaman sorulmuyor:

Bu sistemi beş veya on yıl sonra değiştirmek, genişletmek ya da başka bir firmaya devretmek istediğimizde ne olacak?
Çünkü güvenlik sistemlerinin gerçek maliyeti yalnızca satın alma bedelinden oluşmuyor. Lisans ücretleri, üreticiye özel yazılımlar, yedek parça temini, bakım anlaşmaları ve sistemler arası uyumsuzluklar, yıllar sonra beklenmedik giderlere dönüşebiliyor.
Bu sorun teknik literatürde vendor lock-in, yani üretici veya tedarikçi bağımlılığı olarak tanımlanıyor.
Peki güvenlik sistemlerinde marka bağımlılığı gerçekten ne kadar büyük bir risk? ONVIF gibi açık standartlar bu sorunu çözebilir mi? Farklı marka kameralar ve yangın sistemleri birlikte çalışabilir mi? İşletmeler satın alma aşamasında hangi önlemleri almalı?
Bu rehberde güvenlik sistemlerinde marka bağımlılığını, işletmelerin karşılaşabileceği gizli maliyetleri ve uzun vadeli yatırımınızı korumak için uygulanabilecek teknik çözümleri ele alıyoruz.
Güvenlik Sistemlerinde Marka Bağımlılığı Nedir?
Güvenlik sistemlerinde marka bağımlılığı, bir işletmenin güvenlik altyapısını kullanmak, bakımını yaptırmak, genişletmek veya yenilemek için belirli bir üreticiye, yazılıma ya da servis sağlayıcısına aşırı derecede bağımlı hale gelmesidir.
Bu durumda alternatif cihaz kullanımı, servis sağlayıcısının değiştirilmesi veya verilerin başka bir sisteme taşınması teknik ve ekonomik açıdan zorlaşabilir.
Üstelik marka bağımlılığı yalnızca donanımla sınırlı değildir.
Bir işletme farklı markalara ait IP kameralar kullanmasına rağmen bütün kameraları yalnızca belirli bir video yönetim yazılımında çalıştırabiliyorsa yazılım bağımlılığı yaşayabilir.
Benzer şekilde, sistemin bütün yönetici şifreleri ve konfigürasyon dosyaları kurulum firmasının kontrolündeyse bu kez teknik servis bağımlılığı oluşabilir.
Marka Bağımlılığının 6 Farklı Türü
| Bağımlılık türü | Ne anlama gelir? | Olası sonuç |
|---|---|---|
| Donanım bağımlılığı | Belirli cihazların yalnızca aynı ekosistemde çalışması | Alternatif cihaz seçiminin kısıtlanması |
| Yazılım bağımlılığı | Yönetimin üreticiye özel platformla yapılması | Yazılım değişikliğinin zorlaşması |
| Lisans bağımlılığı | Cihaz veya özellik kullanımının özel lisanslara bağlanması | Beklenmedik lisans giderleri |
| Servis bağımlılığı | Programlama ve bakımın yalnızca belirli firma tarafından yapılabilmesi | Hizmet sağlayıcısının değiştirilememesi |
| Veri bağımlılığı | Kayıt ve konfigürasyonların taşınamaması | Geçiş maliyetinin artması |
| Bulut bağımlılığı | Kritik işlevlerin üreticinin çevrim içi hizmetine bağlı olması | Abonelik veya hizmet kesintisi riski |
Buradaki temel sorun, tek bir markanın kullanılması değildir.
Asıl sorun, işletmenin gelecekte alternatif bir çözüm seçme özgürlüğünü kaybetmesidir.
 Bir Fabrikada 120 Kamera Var. Peki 30 Kamera Daha Eklemek İstediğinde Ne Olacak?
 Bir Fabrikada 120 Kamera Var. Peki 30 Kamera Daha Eklemek İstediğinde Ne Olacak?
Şöyle bir durum düşünelim.
Bir üretim tesisinde 120 IP kamera, merkezi video yönetim yazılımı ve kayıt sunucuları bulunuyor.
Sistem birkaç yıl önce kurulmuş ve sorunsuz çalışıyor.
İşletme yeni bir depo binası açmaya karar veriyor. Güvenlik değerlendirmesi sonucunda yeni alan için 30 kamera daha gerekiyor.
Satın alma birimi piyasadan teklifler topluyor.
Ancak mevcut video yönetim yazılımının yeni kameralarla çalışabilmesi için ek lisanslara ihtiyaç duyduğu ortaya çıkıyor. Bazı kamera modelleri desteklenmiyor, bazı gelişmiş özellikler yalnızca üreticinin kendi cihazlarında kullanılabiliyor.
İşletmenin önüne dört seçenek çıkıyor:
- Mevcut üreticinin desteklenen kameralarını satın almak.
- Uyumlu alternatif kameralar için gerekli lisansları edinmek.
- Yeni alanda farklı bir kayıt sistemi kurarak iki platformu birlikte işletmek.
- Mevcut video yönetim altyapısını değiştirmek.
İlk bakışta yalnızca 30 kamera eklenmesi gereken proje, kapsamlı bir yazılım ve altyapı değerlendirmesine dönüşüyor.
Bu örnek varsayımsaldır; ancak güvenlik sistemi satın alırken gelecekteki kapasite artışının neden ilk günden düşünülmesi gerektiğini açıkça gösterir.
Doğru hazırlanmış bir elektronik güvenlik sistemi projesi, yalnızca mevcut cihaz sayısını değil, ileride ortaya çıkabilecek genişleme ve entegrasyon ihtiyaçlarını da değerlendirir.
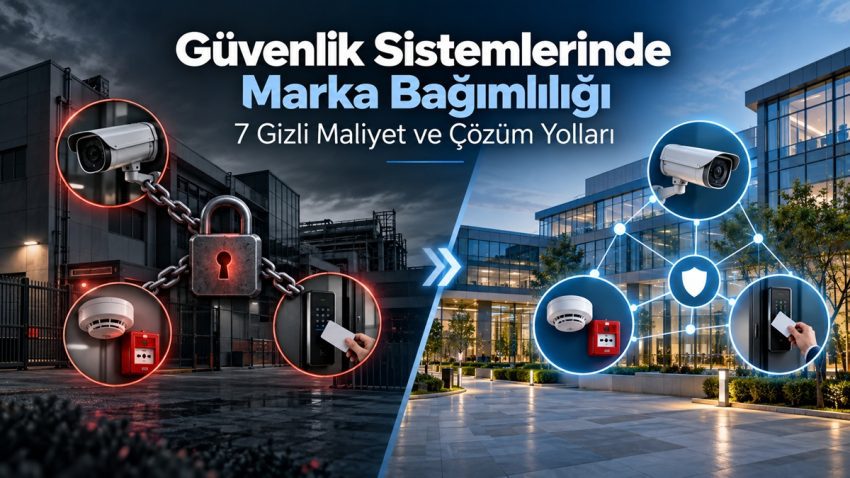
Güvenlik Sistemlerinde Marka Bağımlılığının 7 Gizli Maliyeti
Bir güvenlik sisteminin ilk satın alma fiyatı düşük olabilir. Ancak sistemin yaşam döngüsü boyunca ortaya çıkan giderler, başlangıçtaki fiyat avantajını ortadan kaldırabilir.
1. Zorunlu Yazılım ve Lisans Giderleri
Bazı video yönetim ve erişim kontrol yazılımlarında cihaz başına lisans, modül lisansı veya abonelik modeli bulunur.
İşletme yeni bir kamera, kapı kontrol noktası veya analiz özelliği eklemek istediğinde yeni lisans bedelleriyle karşılaşabilir.
Sorun lisans kullanılması değildir. Asıl risk, gelecekteki lisans koşullarının ve maliyetlerinin satın alma aşamasında yeterince değerlendirilmemesidir.
Kontrol edilmesi gereken soru: Yazılımın destek ve abonelik süresi sona erdiğinde hangi özellikler kullanılmaya devam edecek?
2. Alternatif Cihaz Kullanamama
Bir kayıt sistemi yalnızca belirli kamera modellerini destekliyorsa cihaz seçimi sınırlanır.
Benzer durum kartlı geçiş okuyucuları, kontrol panelleri ve çeşitli güvenlik sistemi bileşenlerinde de görülebilir.
Alternatif tedarik seçenekleri azaldığında rekabetin sağlayabileceği fiyat ve hizmet avantajları da sınırlanabilir.
3. Yedek Parça ve Donanım Yenileme Maliyetleri
Elektronik güvenlik cihazlarının kullanım ömrü sınırsız değildir.
Arızalanan bir cihazın aynı modelinin artık üretilmemesi, alternatif cihazların da mevcut sistemle uyumlu olmaması halinde daha kapsamlı değişiklikler gerekebilir.
Örneğin tek bir kontrol panelinin değiştirilmesi, bazı mimarilerde ona bağlı diğer bileşenlerin de yenilenmesini gerektirebilir.
4. Yetkili Servis ve Bakım Bağımlılığı
Kurulumu yapan firma hizmet vermeyi bıraktığında ya da bakım koşullarını değiştirdiğinde işletmenin alternatif destek alabilmesi önemlidir.
Ancak yönetici yetkileri, konfigürasyon dosyaları veya gerekli programlama araçlarına erişim yoksa yeni servis sağlayıcısı sistemi yönetmekte zorlanabilir.
İşletmelerin sistem yönetimine ilişkin gerekli belgeleri ve erişim yetkilerini sözleşme kapsamında güvenli şekilde teslim alması bu nedenle önemlidir.
5. Üretici Desteğinin Sona Ermesi
Üreticiler belirli ürün ve yazılım sürümlerinin desteğini zaman içinde sonlandırabilir.
Bu durum her zaman cihazların anında çalışmayı bırakması anlamına gelmez.
Ancak güvenlik güncellemelerinin durması, yeni yazılımlarla uyumluluğun azalması veya teknik desteğin sona ermesi işletmeyi modernizasyon kararına zorlayabilir.
Özellikle ağ bağlantılı güvenlik sistemlerinde yazılım yaşam döngüsü, fiziksel güvenlik kadar siber güvenlik açısından da değerlendirilmelidir.
6. Veri Taşıma ve Entegrasyon Maliyetleri
Bir işletme video yönetim yazılımını değiştirmek istediğinde mevcut kayıtların, olay günlüklerinin ve sistem ayarlarının aktarılmasında sorun yaşayabilir.
Üreticiye özel veri formatları veya dışa aktarma sınırlamaları geçiş sürecini zorlaştırabilir.
Kamera kayıtları bakımından KVKK gereklilikleri, kayıt bütünlüğü, yetkilendirme ve saklama süreleri de dikkate alınmalıdır.
7. Sistemin Tamamını Yenileme Riski
En yüksek maliyetlerden biri, küçük bir genişleme veya modernizasyon ihtiyacının bütün sistemi yenilemeyi gerektirmesidir.
Örneğin yalnızca kayıt yazılımının değiştirilmesi planlanırken eski cihazlarla uyumluluk sağlanamaması nedeniyle başka bileşenlerin de değiştirilmesi gündeme gelebilir.
Bu durum her projede gerçekleşmez.
Ancak ilk yatırımda yaşam döngüsü ve entegrasyon seçenekleri değerlendirilmezse, ilerleyen yıllarda önemli maliyetlerle karşılaşılabilir.
 İlk Satın Alma Fiyatı mı, Toplam Sahip Olma Maliyeti mi?
 İlk Satın Alma Fiyatı mı, Toplam Sahip Olma Maliyeti mi?
Güvenlik yatırımlarının ekonomik değerlendirmesinde Toplam Sahip Olma Maliyeti (TCO – Total Cost of Ownership) yaklaşımı kullanılmalıdır.
TCO; satın alma, kurulum, bakım, lisanslama, altyapı, genişleme ve yenileme giderlerini birlikte ele alır.
Temel hesaplama şöyledir:
Toplam sahip olma maliyeti = İlk yatırım + Bakım ve işletme + Lisanslar + Genişleme ve entegrasyon + Planlanan yenileme ve geçiş maliyetleri
Örnek: İki Güvenlik Sistemi Arasında 5 Yıllık Maliyet Karşılaştırması
Aşağıdaki örnek, aynı işlevsel ihtiyacı karşılamak üzere varsayılan iki farklı sistem mimarisinin beş yıllık maliyetini karşılaştırır.
Önemli: Bu rakamlar gerçek piyasa teklifi veya sektör ortalaması değildir. Yalnızca farklı maliyet kalemlerinin toplam sonucu nasıl değiştirebileceğini göstermek amacıyla oluşturulmuş hesaplama senaryosudur.
| Maliyet kalemi | Sistem A: Daha sınırlı seçenekler | Sistem B: Açık standart odaklı |
|---|---|---|
| İlk yatırım | 1.200.000 TL | 1.350.000 TL |
| 5 yıllık bakım ve lisans | 280.000 TL | 240.000 TL |
| Planlanan genişleme | 380.000 TL | 260.000 TL |
| Modernizasyon ve geçiş | 400.000 TL | 150.000 TL |
| 5 yıllık toplam | 2.260.000 TL | 2.000.000 TL |
Bu varsayımsal senaryoda Sistem A’nın ilk yatırım maliyeti 150.000 TL daha düşük olmasına rağmen beş yıllık toplam maliyeti 260.000 TL daha yüksek çıkmaktadır.
Bunun nedeni, ikinci sistemin gelecekteki değişiklikleri daha düşük varsayımsal maliyetlerle karşılayabilmesidir.
Ancak açık standart kullanan sistemlerin her zaman daha ucuz olduğu sonucuna varılamaz. Bu mimariler de entegrasyon, test, siber güvenlik ve bakım giderleri oluşturabilir.
Doğru yatırım kararı, aynı güvenlik performansını sağlayan tekliflerin tüm yaşam döngüsü boyunca karşılaştırılmasıdır.
Marka Bağımsız Güvenlik Sistemi Nedir?
Marka bağımsız güvenlik sistemi, gerekli teknik standartlar ve belgelenmiş arayüzler üzerinden farklı üretici ve servis seçeneklerinin değerlendirilebildiği, gereksiz tedarikçi bağımlılığının azaltıldığı güvenlik mimarisidir.
Böyle bir mimarinin temel amacı, işletmenin bugün seçtiği cihaz ve yazılımların gelecekteki kararlarını gereksiz yere kısıtlamamasıdır.
Marka bağımsız yaklaşımın olası avantajları şunlardır:
- Gelecekteki sistem genişlemelerinde daha fazla alternatifin değerlendirilmesi.
- Mevcut donanımın uygun olduğu durumlarda korunabilmesi.
- Bakım ve teknik servis seçeneklerinin artırılması.
- Yazılım ve donanım yenilemelerinin aşamalı planlanabilmesi.
- Farklı sistemler arasında kontrollü veri paylaşımının kolaylaştırılması.
- Uzun vadeli maliyetlerin daha öngörülebilir hale getirilmesi.
Ancak önemli bir yanlış anlaşılmayı önlemek gerekiyor:
Marka bağımsızlık, bütün cihazların bütün markalarla sorunsuz çalışması anlamına gelmez.
Birlikte çalışabilirlik; kullanılan standarda, cihaz modeline, firmware sürümüne, yazılım özelliklerine ve doğrulanmış entegrasyon kapsamına bağlıdır.
ONVIF Nedir? Farklı Marka Güvenlik Kameraları Birlikte Çalışabilir mi?
ONVIF, IP tabanlı fiziksel güvenlik sistemlerinde farklı üreticilerin cihaz ve yazılımları arasında birlikte çalışabilirliği destekleyen standartlaştırılmış arayüzler geliştiren bir endüstri girişimidir.
Özellikle IP kameralar, video kayıt sistemleri ve video yönetim yazılımlarında önemlidir.
Örneğin ONVIF’e uygun bir kamera, uygun profilleri destekleyen farklı bir üreticinin video yönetim sistemiyle kullanılabilir.
Fakat kameranın görüntü vermesi, bütün gelişmiş özelliklerinin de çalışacağı anlamına gelmez.
Hareket algılama olayları, kayıt erişimi, kamera üzerinde analiz, ses işlevleri ve PTZ kontrolü gibi gereksinimler ayrıca doğrulanmalıdır.
ONVIF Profile S, T, G ve M Arasındaki Farklar
| ONVIF profili | Temel amacı | Projede neden önemli? |
|---|---|---|
| Profile S | Temel video akışı | Eski ve mevcut IP video sistemleriyle uyumluluk değerlendirmesi |
| Profile T | Gelişmiş video akışı | H.264/H.265, görüntü ayarları ve ilgili video işlevleri |
| Profile G | Kayıt ve depolama | Desteklenen kayıtların yönetimi ve erişimi |
| Profile M | Analitik metaveri ve olaylar | Analitik bilgilerin ve olayların standartlaştırılmış aktarımı |
ONVIF profilleri belirli zorunlu ve koşullu işlevler tanımlar.
Ancak örneğin Profile M desteği bulunması, bir kameranın plaka tanıma veya yüz tanıma yeteneğine mutlaka sahip olduğu anlamına gelmez. Bu tür özelliklerin cihazda gerçekten mevcut olması ve entegrasyon kapsamında desteklenmesi gerekir.
Bu nedenle teknik değerlendirme yapılırken yalnızca katalogda yer alan “ONVIF destekli” ifadesine bakılmamalıdır.
Ürün modeli, yazılım/firmware sürümü, resmî uygunluk kaydı ve ihtiyaç duyulan işlevler kontrol edilmelidir.
Resmî kontrol adresi: ONVIF Uygun Ürünler Veritabanı
2026’da Önemli Gelişme: ONVIF Profile S Desteği Sona Eriyor mu?
Evet. ONVIF, Profile S için destek sonlandırma sürecini duyurmuştur.
ONVIF’in güncel açıklamasına göre Profile S desteği 31 Mart 2027 tarihinde sona erecektir. Bu tarihten sonra üreticiler yeni ürünleri veya yeni firmware/yazılım sürümlerini Profile S uygunluğu için sunamayacaktır.
Bununla birlikte mevcut Profile S cihazlarının belirtilen tarihte kendiliğinden çalışmayı bırakması söz konusu değildir.
Mevcut cihazların çalışmaya devam edip etmeyeceği, kullanılan sürümlere ve üreticilerin uygulamalarına bağlıdır.
ONVIF, yeni uygulamalarda Profile T’yi önerilen alternatif olarak göstermektedir. Bunun nedenlerinden biri, Profile S kapsamında bulunan bazı eski kimlik doğrulama yöntemlerinin güncel siber güvenlik beklentilerini karşılamamasıdır.
Bu gelişme güvenlik yatırımları açısından önemli bir ders veriyor:
Bir cihaz bugün çalışıyor olabilir. Ancak satın alma kararında teknolojinin beş yıl sonraki durumu da değerlendirilmelidir.
Resmî kaynak: ONVIF – Profile S Destek Sonlandırma Soruları ve Yanıtları
Kartlı Geçiş Sistemlerinde Marka Bağımlılığı ve OSDP Standardı
Kartlı geçiş ve erişim kontrol sistemlerinde de üreticiye bağımlılık önemli bir konudur.
Özellikle kart okuyucular, kontrol panelleri, kimlik bilgileri ve yönetim yazılımları arasındaki entegrasyonun doğru değerlendirilmesi gerekir.
Bir otelin ya da fabrikanın mevcut erişim kontrol sistemine yeni kapılar eklemek istediğini düşünelim.
Yeni okuyucuların mevcut kontrol panelleriyle haberleşememesi veya yönetim yazılımının belirli donanımları desteklememesi, beklenmedik yenileme ihtiyaçları doğurabilir.
 OSDP Nedir?
 OSDP Nedir?
OSDP (Open Supervised Device Protocol), erişim kontrol cihazları arasında haberleşmeyi standartlaştırmak amacıyla Security Industry Association (SIA) tarafından geliştirilen açık bir protokoldür.
OSDP’nin önemli avantajları arasında iki yönlü iletişim, cihaz denetimi ve uygun şekilde yapılandırıldığında şifreli haberleşme bulunur.
OSDP Secure Channel, AES-128 tabanlı güvenli iletişimi destekler.
Ancak yalnızca OSDP desteğinin belirtilmesi yeterli değildir. Secure Channel özelliğinin gerçekten etkinleştirilmesi, anahtar yönetiminin doğru yapılması ve okuyucu ile kontrol panelinin gerekli işlevlerinin birlikte test edilmesi önemlidir.
Kartlı Geçiş Sistemi Seçerken Neler Kontrol Edilmeli?
- Okuyucu ile kontrol panelinin desteklediği protokoller.
- Gerekli OSDP işlevlerinin ve Secure Channel özelliğinin uyumluluğu.
- Kart veya mobil kimlik teknolojisinin gelecekte değiştirilebilirliği.
- Yönetim yazılımından veri dışa aktarma seçenekleri.
- Farklı üreticilerle entegrasyon desteği.
- Lisans yenileme ve yeni kapı ekleme koşulları.
- Sistem yönetim yetkilerinin işletmeye devri.
Resmî teknik kaynak: Security Industry Association – OSDP
Yangın Algılama Sistemlerinde Marka Bağımsızlığı Mümkün mü?
Yangın algılama sistemlerinde farklı üreticiler arasında entegrasyon belirli koşullarda mümkün olabilir; ancak farklı markalara ait dedektör, panel ve diğer sistem bileşenlerinin doğrudan birbirinin yerine kullanılabileceği varsayılmamalıdır.
Çünkü yangın algılama sistemleri doğrudan can güvenliğiyle ilişkilidir.
Kamera sistemlerinde bazı gelişmiş işlevlerin uyumsuzluğu işletmesel sorun oluşturabilirken, yangın algılama sisteminde hatalı bir bağlantı alarmın iletilmesini, arızaların algılanmasını veya acil durum senaryolarını etkileyebilir.
Bu nedenle burada öncelik, marka esnekliğinden önce sistem güvenilirliği ve mevzuata uygunluktur.
EN 54-13 Standardı Neden Önemlidir?
EN 54-13, yangın algılama ve alarm sistemlerini oluşturan bileşenlerin uyumluluğunun ve birbirine bağlanabilirliğinin değerlendirilmesine yönelik gereklilikleri ele alır.
Bu standart kapsamında bileşenlerin ve bağlantıların sistem bütünlüğünü nasıl etkilediği önemlidir.
Ancak farklı ürünlerin ayrı ayrı ilgili EN 54 ürün standartlarına uygun olması, bunların her koşulda birlikte kullanılabileceğini garanti etmez.
Üreticilerin sistem uyumluluk belgeleri, uygulanabilir sertifikasyon kapsamı ve ilgili teknik doğrulamalar incelenmelidir.
Farklı Marka Yangın Panelleri Entegre Edilebilir mi?
Belirli arayüzler ve doğrulanmış entegrasyon yöntemleriyle bazı sistemlerin merkezi izleme veya olay aktarımı amacıyla birbirine bağlanması mümkün olabilir.
Ancak burada iki kavram birbirinden ayrılmalıdır:
Merkezi izleme entegrasyonu: Farklı yangın alarm sistemlerinden belirli durum ve alarm bilgilerinin ortak bir platforma aktarılmasıdır.
Sistem bileşeni uyumluluğu: Dedektör, modül, panel ve diğer bileşenlerin güvenilir ve uygun bir sistem oluşturacak şekilde birlikte kullanılabilmesidir.
Birincisinin mümkün olması, ikincisinin otomatik olarak mümkün olduğu anlamına gelmez.
Türkiye’deki uygulamalarda yürürlükteki Binaların Yangından Korunması Hakkında Yönetmelik, ilgili TS/EN standartları, üretici belgeleri ve projeye uygulanabilir diğer gereklilikler dikkate alınmalıdır.
Yangın sistemlerinde marka bağımsızlığının amacı, kontrolsüz cihaz değiştirilebilirliği değil; belgelenmiş, güvenli ve gerektiği şekilde test edilmiş sistem seçeneklerinin değerlendirilmesidir.
Bu tür kararlar mutlaka ilgili alanda yetkin uzmanlar tarafından ele alınmalıdır.
Tek Marka Kullanmak mı, Çok Markalı Sistem Kurmak mı Daha Doğru?
Tek üreticili sistemlerin tercih edilmesi her zaman yanlış değildir.
Özellikle yüksek güvenilirlik gerektiren projelerde üreticinin bütünleşik ürün ekosistemi, kapsamlı sistem testleri, merkezi teknik destek ve açık sorumluluk yapısı önemli avantajlar sağlayabilir.
Diğer yandan çok markalı sistemler daha geniş ürün seçeneği sunabilse de entegrasyon, test, bakım koordinasyonu ve siber güvenlik yönetimi açısından daha karmaşık hale gelebilir.
| Değerlendirme kriteri | Tek üreticili mimari | Marka bağımsızlık odaklı mimari |
|---|---|---|
| Ürün entegrasyonu | Üreticinin ekosistemi içinde daha bütünleşik olabilir | Farklı sistemler arasında doğrulama gerektirebilir |
| Alternatif cihaz seçimi | Üretici politikalarına bağlı olabilir | Daha fazla seçenek sunabilir |
| Teknik servis | Destek sorumluluğu daha merkezi olabilir | Birden fazla sağlayıcı değerlendirilebilir |
| Yazılım özellikleri | Üreticiye özel gelişmiş işlevler bulunabilir | Ortak standartlar üzerinden özellik paylaşımı sağlanabilir |
| Proje karmaşıklığı | Bazı durumlarda daha düşük olabilir | Entegrasyon yönetimi daha kapsamlı olabilir |
| Uzun vadeli maliyet | Lisans ve yenileme politikasına bağlıdır | Test, bakım ve geçiş maliyetleriyle birlikte hesaplanmalıdır |
En doğru yaklaşım, baştan tek markayı veya çok markayı savunmak değil; işletmenin risklerine ve teknik gereksinimlerine uygun mimariyi seçmektir.
Bu nedenle güvenlik yatırımlarında ürün tercihinden önce bağımsız teknik değerlendirme yapılması önemlidir.
Konuyla ilgili daha ayrıntılı bilgi için Elektronik Güvenlik Sistemi Projeleri Neden Uzmandan Talep Edilmelidir? başlıklı yazımızı da inceleyebilirsiniz.
Güvenlik Sistemi Teknik Şartnamesinde Bulunması Gereken 10 Kritik Madde
 Güvenlik Sistemi Teknik Şartnamesinde Bulunması Gereken 10 Kritik Madde
Marka bağımlılığı çoğu zaman güvenlik sistemi kurulurken değil, daha önce hazırlanan teknik şartnamede başlar.
Yalnızca bir üreticinin ürün özelliklerini esas alan teknik şartname, ihtiyaç bulunmadığı halde alternatif çözümleri sınırlayabilir.
Bu nedenle teknik şartname yalnızca cihaz özelliklerini değil, işletmenin gelecekteki ihtiyaçlarını da tanımlamalıdır.
1. Performans Gereksinimleri
Üretici adı yerine mümkün olduğunca ölçülebilir teknik performans kriterleri tanımlanmalıdır.
Örneğin kamera sistemlerinde yalnızca megapiksel değeri değil; görüş alanı, görüntü kalitesi, düşük ışık performansı, kayıt gereksinimleri ve gerekli analiz işlevleri ele alınmalıdır.
2. Açık Standart ve Arayüz Desteği
İlgili ONVIF profilleri, OSDP gereksinimleri veya diğer uygulanabilir standartlar açıkça belirtilmelidir.
“ONVIF destekli olacaktır” gibi genel ifadeler yerine kullanılacak işlevler ve kabul kriterleri tanımlanmalıdır.
3. Ürün ve Yazılım Sürümü Uyumluluğu
Teklif edilen cihazların model, firmware ve yazılım sürümleriyle hangi fonksiyonları desteklediği belgelenmelidir.
4. Lisanslama Koşulları
Cihaz, kullanıcı, sunucu, modül ve abonelik lisansları ayrı ayrı açıklanmalıdır.
Lisans sona erdiğinde hangi özelliklerin etkilenebileceği belirtilmelidir.
5. Veri Taşınabilirliği
Kayıt, olay günlüğü, kullanıcı ve konfigürasyon bilgilerinin hangi yöntemlerle dışarı aktarılabileceği ve yeni sistemlere taşınabileceği tanımlanmalıdır.
Bu süreçte güvenlik ve kişisel verilerin korunması gereklilikleri dikkate alınmalıdır.
6. Yönetici Yetkileri ve Doküman Teslimi
Gerekli yönetici hesapları, sistem konfigürasyonları, ağ şemaları, cihaz envanteri ve lisans belgelerinin işletmeye teslim koşulları belirtilmelidir.
7. Ürün Yaşam Döngüsü
Üreticiden ürün desteği, güvenlik güncellemeleri, sürüm politikası ve destek sonlandırma bildirim süreçleri hakkında bilgi istenmelidir.
8. Kapasite Artırımı ve Genişleme
Yeni cihaz, kullanıcı veya kayıt kapasitesi eklenmesi durumunda oluşabilecek lisans, donanım ve yazılım ihtiyaçları açıklanmalıdır.
9. Siber Güvenlik Gereksinimleri
Yetkilendirme, kimlik doğrulama, ağ segmentasyonu, güvenli uzaktan erişim, güncelleme yönetimi ve olay kayıtları proje kapsamına alınmalıdır.
10. Kabul ve Entegrasyon Testleri
Belirlenen özelliklerin yalnızca katalog üzerinden değil, gerekli testlerle doğrulanması şartlandırılmalıdır.
Özellikle yangın algılama sistemlerinde ilgili standart ve mevzuat hükümleri ile sistem uyumluluğu gereklilikleri öncelikli olmalıdır.
Teknik Şartnameye Eklenebilecek Örnek Madde
Aşağıdaki metin genel bir örnektir; kullanılmadan önce projenin teknik ve hukuki koşullarına uyarlanmalıdır.
Birlikte Çalışabilirlik, Sistem Yönetimi ve Teknoloji Sürekliliği: Teklif edilecek güvenlik sistemi, projenin gerektirdiği ilgili standartları ve belgelenmiş entegrasyon arayüzlerini desteklemelidir. Farklı üretici cihazlarıyla birlikte çalışabilirlik talep edilen işlevler bakımından doğrulanacaktır. Gerekli yönetim yetkileri, teknik dokümanlar, konfigürasyon yedekleri, lisans bilgileri ve veri dışa aktarma yöntemleri işverene teslim edilecektir. Sistem genişletme, modernizasyon ve bakım hizmet sağlayıcısını değiştirme koşulları sözleşmede tanımlanacaktır. Can güvenliği sistemlerinde geçerli mevzuat, sertifikasyon ve sistem uyumluluğu koşulları öncelikli olacaktır.
Şartname hazırlığında destek almak veya farklı sistemlere ait teknik gereksinimleri incelemek için Elektronik Güvenlik Sistemleri Teknik Şartnameleri sayfamızı ziyaret edebilirsiniz.
Güvenlik Sisteminizin Markaya Bağımlı Olduğunu Nasıl Anlarsınız? 48 Saat Testi
İşletmelerin mevcut güvenlik altyapısını değerlendirmek için kendilerine sorabilecekleri önemli bir soru var:
“Güvenlik sistemimizi kuran firma yarından itibaren hizmet vermezse, sistemimizi güvenli şekilde işletmeye devam edebilir miyiz?”
Bu soruya yanıt bulmak için aşağıdaki kontrol listesini kullanabilirsiniz.
Tedarikçisiz 48 Saat Kontrol Listesi
Her soruya “Evet”, “Hayır” veya “Bilmiyorum” yanıtını verin.
Sistemin yönetici hesapları ve gerekli erişim yetkileri işletmemizin kontrolünde.
Güncel cihaz envanterimiz, ağ şemalarımız ve teknik projelerimiz mevcut.
Başka bir yetkin servis sağlayıcısı sistemimize destek verebilir.
Kritik sistem konfigürasyonlarının güvenli yedeklerine erişebiliyoruz.
Mevcut video kayıtlarını gerekli yetkilerle dışarı aktarabiliyoruz.
Yeni cihaz eklemek için gereken teknik ve lisans koşullarını biliyoruz.
Mevcut donanımın açık standart ve entegrasyon desteği doğrulanmış.
Sistemlerimizin ürün ve yazılım destek durumunu takip ediyoruz.
Kritik arıza durumları için müdahale ve iş sürekliliği planımız mevcut.
Servis sağlayıcısı değişikliği için teknik ve sözleşmesel engelleri biliyoruz.
“Hayır” veya “Bilmiyorum” yanıtlarının çokluğu, daha ayrıntılı inceleme gerektirebilecek alanlara işaret eder.
Bu liste sertifikalı bir risk puanlama yöntemi değildir. İşletmelerin mevcut teknik bağımlılıklarını belirlemesine yardımcı olmak için hazırlanmış bir ön değerlendirme aracıdır.
Önemli olan her sorunun neden yanıtlanamadığını belirlemek ve kritik alanlar için aksiyon planı oluşturmaktır.
Fabrika, Otel ve AVM’lerde Marka Bağımlılığı Neden Daha Kritik?
Büyük tesislerde güvenlik altyapıları tek bir sistemden oluşmaz.
Kamera sistemleri, yangın algılama, kartlı geçiş, çevre güvenliği, acil anons ve bina otomasyonu gibi farklı teknolojiler çeşitli ihtiyaçlara hizmet eder.
Tesis büyüdükçe bu sistemlerin bakım, yenileme ve entegrasyon süreçleri de karmaşıklaşır.
Fabrikalarda: Yeni Üretim Hattı, Yeni Entegrasyon İhtiyacı
Bir fabrikada yeni üretim hattı, depo veya lojistik alanı oluşturulduğunda mevcut güvenlik altyapısının genişletilmesi gerekebilir.
Kamera sistemi, araç giriş kontrolü ve personel erişim yönetiminin yeni bölümlerde de çalışması önemlidir.
Esnek olmayan mimarilerde küçük kapasite artışları daha büyük altyapı değişiklikleri doğurabilir.
Otellerde: İşletme Sürekliliği ve Çoklu Sistem Yönetimi
Otellerde kartlı geçiş, CCTV, yangın algılama, acil anons ve diğer teknik sistemler farklı operasyonel ihtiyaçlar için kullanılır.
Oda ve ortak alan yenilemeleri sırasında mevcut sistemlerin korunması veya kontrollü şekilde değiştirilmesi önem taşır.
Özellikle can güvenliğiyle ilgili entegrasyonların güvenilirliği ve mevzuata uygunluğu öncelikli değerlendirilmelidir.
AVM’lerde: Sürekli Değişen Alanlar ve Yüksek Sistem Karmaşıklığı
Alışveriş merkezlerinde mağaza değişiklikleri, otopark düzenlemeleri ve ortak alan yenilemeleri sık görülebilir.
Bu değişiklikler yeni kamera noktaları, erişim kontrol ihtiyaçları veya merkezi izleme düzenlemeleri gerektirebilir.
Önceden planlanan kapasite ve entegrasyon mimarisi, ilerideki değişikliklerin daha kontrollü yönetilmesine yardımcı olabilir.
Mevcut Güvenlik Sistemini Değiştirmeden Marka Bağımlılığı Azaltılabilir mi?
Evet. Bazı güvenlik sistemlerinde marka bağımlılığı, mevcut donanım tamamen değiştirilmeden azaltılabilir. Ancak uygun yöntem, sistemin teknik özelliklerine ve güvenlik gereksinimlerine bağlıdır.
Bunun için aşamalı bir yaklaşım uygulanabilir.
Adım 1: Mevcut Sistemin Envanterini Çıkarın
Kamera, kayıt cihazı, yazılım, sunucu, kontrol paneli ve diğer bileşenlerin model ve sürüm bilgilerini belirleyin.
Lisanslar, teknik dokümanlar, yönetim yetkileri ve ağ mimarisi de kayıt altına alınmalıdır.
Adım 2: Bağımlılık Noktalarını Belirleyin
Hangi işlemlerin tek bir üreticiye veya servis sağlayıcısına bağlı olduğunu inceleyin.
Yeni cihaz ekleme, lisans yönetimi, veri dışa aktarma ve teknik servis seçeneklerini değerlendirin.
Adım 3: Standart ve Entegrasyon Uyumluluğunu Test Edin
Mevcut cihazların desteklediği açık standartları, arayüzleri ve yazılım özelliklerini belirleyin.
Alternatif sistemlerle kullanılabilecek işlevleri kontrollü testlerle doğrulayın.
Adım 4: Maliyet ve Risk Senaryolarını Karşılaştırın
Mevcut yapıyı korumak, kısmi modernizasyon yapmak veya sistemi tamamen yenilemek seçeneklerini birlikte değerlendirin.
Karşılaştırmada ilk yatırımın yanında bakım, lisans, güvenlik, personel eğitimi ve geçiş maliyetleri de bulunmalıdır.
Adım 5: Güvenli ve Kontrollü Geçiş Planlayın
Seçilen modernizasyon yaklaşımı için yedekleme, test, devreye alma ve gerektiğinde önceki sisteme dönüş planı oluşturun.
Özellikle yangın algılama ve diğer can güvenliği sistemlerinde değişiklikler, ilgili teknik ve mevzuat gereklilikleri karşılanarak uygulanmalıdır.
Bu süreç, yalnızca cihaz seçimi değil; risk yönetimi, mühendislik ve işletme sürekliliği çalışmasıdır.
Bağımsız Güvenlik Danışmanlığı İşletmelere Ne Sağlar?
Güvenlik sistemi satın alırken üreticiler ve kurulum firmaları doğal olarak kendi sundukları çözümlerin avantajlarını anlatır.
Bu bilgiler teknik değerlendirme için yararlı olabilir. Ancak satın alma kararında yalnızca ürün sağlayıcıların tekliflerine dayanılması, alternatif yaklaşımların gözden kaçmasına neden olabilir.
Bağımsız güvenlik danışmanlığı, ürün seçiminden önce işletmenin güvenlik ihtiyaçlarını, risklerini, entegrasyon gereksinimlerini ve uzun vadeli maliyetlerini değerlendirmeyi amaçlar.
Bu yaklaşım kapsamında:
- Mevcut sistemlerin teknik durumunun incelenmesi,
- Güvenlik ve yangın risklerinin değerlendirilmesi,
- Sistem mimarisinin oluşturulması,
- Marka bağımlılığı ve entegrasyon risklerinin analiz edilmesi,
- Teknik şartnamelerin hazırlanması,
- Alternatif çözümlerin karşılaştırılması,
- Uygulama ve kabul süreçlerinin denetlenmesi
gibi çalışmalar yürütülebilir.
Guvenlikdanismanlik.com hizmetlerimiz kapsamında yangın ve elektronik güvenlik sistemleri için risk değerlendirmesi, bağımsız danışmanlık, proje tasarımı, teknik şartname ve uygulama denetimi hizmetleri sunuyoruz.
Hedefimiz işletmelerin yalnızca bugünkü ihtiyaçlarını karşılayan değil, güvenlik seviyesini koruyarak gelecekteki değişikliklere de uyum sağlayabilecek sistemler planlamalarına destek olmaktır.
Güvenlik Sistemlerinde Marka Bağımlılığı Hakkında Sık Sorulan Sorular
Güvenlik sistemlerinde marka bağımlılığı ne demek?
Bir işletmenin güvenlik altyapısını kullanmak, genişletmek, bakımını yaptırmak veya değiştirmek için belirli bir üreticiye, yazılıma ya da teknik servis sağlayıcısına aşırı derecede bağımlı olmasıdır. Alternatif çözümlere geçişi zorlaştırabilir.
Marka bağımsız güvenlik sistemi ne demektir?
Marka bağımsız güvenlik sistemi, uygun teknik standartlar ve belgelenmiş entegrasyon arayüzleri üzerinden farklı üretici ve hizmet seçeneklerinin değerlendirilmesini sağlayan mimaridir. Bütün cihazların sınırsız uyumlu olduğu anlamına gelmez.
Farklı marka güvenlik kameraları aynı kayıt cihazında çalışabilir mi?
Evet, uygun koşullarda çalışabilir. ONVIF gibi standartlar birlikte çalışabilirliği destekler. Ancak kamera ve kayıt cihazının gerekli profilleri, sürümleri ve işlevleri karşılıklı desteklemesi gerekir.
ONVIF destekleyen her kamera bütün kayıt cihazlarıyla uyumlu mudur?
Hayır. ONVIF desteği bütün cihazlar arasında sınırsız uyumluluk garantisi değildir. Ürün ve sürüm uygunluğu, gerekli profil özellikleri ve entegrasyon testleri değerlendirilmelidir.
ONVIF Profile S ne zaman sona erecek?
ONVIF’in açıklamasına göre Profile S desteği 31 Mart 2027’de sona erecektir. Bu tarih mevcut Profile S kameralarının otomatik olarak devre dışı kalacağı anlamına gelmez.
Yangın alarm sistemlerinde farklı marka dedektör kullanılabilir mi?
Ancak ilgili panel ve sistemle uyumluluğu doğrulanmış, uygulanabilir standart ve sertifikasyon gerekliliklerini karşılayan bileşenler kullanılmalıdır. Ayrı ayrı standartlara uygun ürünlerin her koşulda birbirleriyle uyumlu olduğu varsayılamaz.
Kartlı geçiş sistemlerinde OSDP neden önemlidir?
OSDP, okuyucu ve kontrol paneli gibi erişim kontrol cihazları arasında standartlaştırılmış iletişim sağlar. İki yönlü haberleşme ve uygun yapılandırmayla şifreli iletişim sunabilir. Ancak ürün ve özellik uyumluluğu yine kontrol edilmelidir.
Güvenlik sistemi yazılım lisansı biterse kameralar çalışır mı?
Bu durum üreticinin lisans modeline bağlıdır. Bazı sistemlerde destek veya güncelleme hizmetleri sona ererken bazılarında belirli işlevler kısıtlanabilir. Lisans sözleşmesi ve teknik koşullar incelenmelidir.
Güvenlik sistemlerinde marka bağımlılığı nasıl azaltılır?
Mevcut sistem envanteri çıkarılarak, açık standart desteği doğrulanarak, gerekli yönetici yetkileri ve dokümanlar güvence altına alınarak, lisans koşulları analiz edilerek ve gelecekteki genişleme seçenekleri planlanarak azaltılabilir.
Marka bağımsız güvenlik sistemi daha ucuz mudur?
Her zaman değil. Alternatif ürün ve servis seçenekleri toplam maliyeti düşürmeye yardımcı olabilir. Ancak entegrasyon, test, bakım ve siber güvenlik giderleri de değerlendirilmelidir. Karar toplam sahip olma maliyetine göre verilmelidir.
Mevcut güvenlik sistemi tamamen değiştirilmeden modernize edilebilir mi?
Bazı durumlarda evet. Yazılım değişikliği, uyumlu yeni cihaz eklenmesi, yönetim altyapısının güncellenmesi veya aşamalı sistem yenilemesi seçenekleri bulunabilir. Bunun için önce teknik uygunluk ve risk analizi yapılmalıdır.
Güvenlik sistemi satın alırken en önemli soru nedir?
“Bu sistemi gelecekte başka bir firma ile yönetebilir, genişletebilir ve gerektiğinde yenileyebilir miyim?” sorusu önemlidir. Ancak karar aynı zamanda risk analizi, güvenlik performansı, mevzuat, siber güvenlik ve toplam maliyet değerlendirmesine dayanmalıdır.
Sonuç: Güvenlik Sisteminizin Gerçekten Kontrolü Sizde mi?
Bir işletme güvenlik sistemi satın aldığında yalnızca kamera, dedektör, kontrol paneli veya yazılım edinmez.
Aynı zamanda bu teknolojilerin bakımını, gelecekteki genişleme olanaklarını, lisanslama koşullarını ve üreticiye bağımlılık düzeyini de kabul etmiş olur.
Başlangıçta uygun görünen bir yatırım, ilerleyen yıllarda beklenmedik maliyetler oluşturabilir.
Ancak doğru projelendirme, açık standartların uygun kullanımı, belgelenmiş entegrasyonlar ve dikkatli hazırlanmış teknik şartnameler bu risklerin azaltılmasına yardımcı olabilir.
Buradaki amaç bütün işletmelerin çok markalı sistemlere geçmesi değildir.
Amaç, güvenlik seviyesinden ödün vermeden işletmenin teknoloji üzerindeki kontrolünü koruması ve gelecekte bilinçli karar verebilmesidir.
Çünkü güvenlik sistemlerinde en pahalı hata, bazen yanlış cihazı satın almak değil; yıllar sonra o cihazı değiştirme özgürlüğünüzün olmadığını fark etmektir.
Güvenlik Sisteminizin Geleceğe Hazır Olduğundan Emin misiniz?
Mevcut CCTV, yangın algılama, kartlı geçiş veya entegre güvenlik sistemlerinizin teknik bağımlılıklarını, genişleme olanaklarını ve modernizasyon seçeneklerini profesyonel olarak değerlendirmek isteyebilirsiniz.
Guvenlikdanismanlik.com – Yangın ve Elektronik Güvenlik Sistemlerinde Bağımsız Danışmanlık ve Proje Tasarımı
Risk değerlendirmesi, teknik şartname, projelendirme ve uygulama denetimi hizmetlerimiz hakkında bilgi almak için:
Danışmanlık Hizmetlerimizi İnceleyin
Projeniz İçin Teklif ve Danışmanlık Talebi Oluşturun
Teknik Kaynaklar ve Referanslar
Makaledeki teknik bilgiler için başvurulan temel kaynaklar:
- ONVIF – Profiles — Farklı cihaz ve istemciler arasındaki birlikte çalışabilirlik profilleri.
- ONVIF – Conformant Products — Resmî uygun ürün ve sürüm doğrulama veritabanı.
- ONVIF – Profile S Deprecation Q&A — Profile S destek sonlandırma süreci, 31 Mart 2027 tarihi ve Profile T’ye geçiş.
- SIA – Open Supervised Device Protocol — OSDP, Secure Channel ve erişim kontrol iletişim özellikleri.
- BSI – EN 54-13 — Yangın algılama sistemlerinde bileşen uyumluluğu ve bağlanabilirlik değerlendirmesi.
- Binaların Yangından Korunması Hakkında Yönetmelik — Türkiye’deki yangın güvenliği gereklilikleri.